JS操作Cookies
JS操作Cookies
一直都是简单去js实现cookie的一些操作,今天把js对cookie操作系统的整理了一遍,包括:js 读取cookie,js添加cookie,js删除cookie,示例如下:
//添加cookie
function addCookie(name,value,expires,path,domain){
var str=name+"="+escape(value);
if(expires!=""){
var date=new Date();
date.setTime(date.getTime()+expires*24*3600*1000);//expires单位为天str+=";expires="+date.toGMTString();
}
if(path!=""){
str+=";path="+path;//指定可访问cookie的目录
}
if(domain!=""){
str+=";domain="+domain;//指定可访问cookie的域
}
document.cookie=str;
}
//取得cookie
function getCookie(name){
var str=document.cookie.split(";")
for(var i=0;i
var s tr2=str[i].split(”=”);
if(str2[0]==name)return unescape(str2[1]);
}
}
//删除cookie function delCookie(name){
var date=new Date();
date.setTime(date.getTime()-10000);
document.cookie=name+”=n;expire=”+date.toGMTString();
[下面讲的经个人觉得比较好哦!]
我们当然还得介绍cookie的四个属性。这些属性用下面的格式加到字符串值后面:
name=[; expires=][; domain=][; path=][; secure]
名称=[; expires=][; domain=][; path=][; 安全]
, , 和 应当用对应的值替换。 应当使用GMT格式,可以使用Javascript脚本语言的日期类Date的.toGMTString() 方法得到这一GMT格式的日期值。方括号代表这项是可选的。比如在[; secure]两边的方括号代表要想把cookie设置成安全的,就需要把"; secure" 加到cookie字符串值的后面。如果"; secure" 没有加到cookie 字符串后面,那么这个cookie就是不安全的。不要把尖括号<> 和方括号[] 加到cookie里(除非它们是某些值的内容)。设置属性时,不限属性,可以用任何顺序设置。
下面是一个例子,在这个例子里,cookie "username" 被设置成在15分钟之后过期,可以被服务器上的所有目录访问,可以被"/doc/e11957544.html,"域里的所有服务器访问,安全状态为安全。
// Date() 的构造器设置以毫秒为单位
// .getTime() 方法返回时间,单位为毫秒
// 所以要设置15分钟到期,要用60000毫秒乘15分钟
var expiration = new Date((new Date()).getTime() + 15 *
60000);
document.cookie = "username=" +
escape(/doc/e11957544.html,ername.value)+ "; expires ="
+ expiration.toGMTString() + "; path=" + "/" + "; _
domain=" + "/doc/e11957544.html,"
+ "; secure";
// 我们定义一个函数,用来读取特定的cookie值。[得到指定名字的cookie对象哦!]function getCookie(cookie_name)
{
var allcookies = document.cookie;
var cookie_pos = allcookies.indexOf(cookie_name);
// 如果找到了索引,就代表cookie存在,
// 反之,就说明不存在。
if (cookie_pos != -1)
{
// 把cookie_pos放在值的开始,只要给值加1即可。
cookie_pos += cookie_name.length + 1;
var cookie_end = allcookies.indexOf(";", cookie_pos);
if (cookie_end == -1)
{
cookie_end = allcookies.length;
}
var value = unescape(allcookies.substring(cookie_pos,
cookie_end));
}
return value;
}
// 调用函数
var cookie_val = getCookie("username");
3.为什么我设置了cookie的过期时间如果为关闭的时候就自动清空的话怎么没用呢?
来研究一下JSP操纵cookie? Cookie概念:
Cookie的格式实际上是一段纯文本信息, 由服务器随着网页一起发送到客户端, 并保存在客户端硬盘中指定的目录的. 大家都传说Cookie会造成严重的安全威胁什么的, 其实不是这么回事情. 服务器读取Cookie的时候, 只能够读取到这个服务器相关的信息. 而且, 浏览器一般只允许存放300个Cookie, 每个站点最多存放20个, 而且, 每个Cookie的大小现在在4K, 根本不会占用多少空间. 并且, Cookie是有时效性质的. 例如, 设置了Cookie的存活时间为1分钟, 则一分钟后这个Cookie就会被浏览器删除
Cookie版本:
目前有两个版本:
版本0 : 由Netscape公司制定的,也被几乎所有的浏览器支持.
Java中为了保持兼容性, 目前只支持到版本0, Cookie的内容中不能空格,方括号,圆括号,等于号(=),逗号,双引号,斜杠,问号,@符号,冒号,分号。
版本1 : 根据RFC 2109文档制定的. 放宽了很多限制. 上面所限制的字符都可以使用. 但为了保持兼容性, 应该尽量避免使用这些特殊字符.
JSP中对Cookie的操作: 类型方法名方法解释
String getComment() 返回cookie中注释,如果没有注释的话将返回空值.
String getDomain() 返回cookie中Cookie适用的域名. 使用getDomain() 方法可以指示浏览器把Cookie返回给同一域内的其他服务器,而通常Cookie只返回给与发送它的服务器名字完全相同的服务器。注意域名必须以点开始
int getMaxAge() 返回Cookie过期之前的最大时间,以秒计算。
String getName() 返回Cookie的名字
String getPath() 返回Cookie适用的路径。如果不指定路径,Cookie将返回给当前页面所在目录及其子目录下的所有页面。
boolean getSecure() 如果浏览器通过安全协议发送cookies将返回true值,如果浏览器使用标准协议则返回false值。
String getV alue() 返回Cookie的值。笔者也将在后面详细介绍getV alue/setV alue。
int getV ersion() 返回Cookie所遵从的协议版本。
void setComment(String purpose) 设置cookie中注释
void setDomain(String pattern) 设置cookie中Cookie适用的域名
void setMaxAge(int expiry) 以秒计算,设置Cookie过期时间。
void setPath(String uri) 指定Cookie适用的路径。
void setSecure(boolean flag) 指出浏览器使用的安全协议,例如HTTPS或SSL。
void setV alue(String newV alue) cookie创建后设置一个新的值。
void setV ersion(int v) 设置Cookie所遵从的协议版本
一个简单的例子
1. 写入Cookie --- writecookie.jsp
-------------------------------------------------------------
<%@ page contentType="text/html; charset=ISO8859_1" %>
<%
Cookie _cookie=new Cookie("user_delfancom", "delfan");
_cookie.setMaxAge(30*60); // 设置Cookie的存活时间为30分钟
response.addCookie(_cookie); // 写入客户端硬盘
out.print("写Cookie完成");
%>
2. 读取Cookie.jsp --- readcookie.jsp
-------------------------------------------------------------
<%
Cookie cookies[]=request.getCookies(); // 将适用目录下所有Cookie读入并存入cookies数组中
有道翻译-JS逆向-api调用
有道翻译-JS逆向-api调⽤
简单⽅法 —调⽤开源api
这个⽐较简单四⾏代码就可以搞定,先放代码:
1 import requests
2 while True:
3 input_data = input('请输⼊你要翻译的数据:')
4 print(requests.get('/translate',params={'doctype':'json',"type":'AUTO','i':input_data}).json()['translateResult'][0][0]['tgt'])
复杂⼀丢丢的JS解析打开有道翻译官⽹,输⼊翻译的数据,⿏标右键检查,点击network,再点击翻译,点第⼀个数据包,然后点击preview 或者response都能看到翻译结果,证明这个就是我们需要解析的数据包
重新回到headers⾥,往下拉到form表单:
我们需要分析这些数据的变化及加密⽅式,
复制⼀份:
i: 历史
from: AUTO
to: AUTO
smartresult: dict
client: fanyideskweb
salt: 16035204521008
sign: 7a1413f07087cacc38aed4fac47fd403
lts: 1603520452100
bv: 4abf2733c66fbf953861095a23a839a8
doctype: json
version: 2.1
keyfrom: fanyi.web
action: FY_BY_CLICKBUTTION
再如法翻译⼀个数据,复制form表单和上⾯的⽐较:
i: ⽂化
from: AUTO
to: AUTO
smartresult: dict
client: fanyideskweb
salt: 16035228374568
sign: 62eeb0e657b2d71181d6c87be026bbac
lts: 1603522837456
session、cookie、token的区别及联系

session、cookie、token的区别及联系
session
session的中⽂翻译是“会话”,当⽤户打开某个web应⽤时,便与web服务器产⽣⼀次session。服务器使⽤session把⽤户的信息临时保存在
了服务器上,⽤户离开⽹站后session会被销毁。这种⽤户信息存储⽅式相对cookie来说更安全,可是session有⼀个缺陷:如果web服务器
做了负载均衡,那么下⼀个操作请求到了另⼀台服务器的时候session会丢失。
cookie
cookie是保存在本地终端的数据。cookie由服务器⽣成,发送给浏览器,浏览器把cookie以kv形式保存到某个⽬录下的⽂本⽂件内,下⼀
次请求同⼀⽹站时会把该cookie发送给服务器。由于cookie是存在客户端上的,所以浏览器加⼊了⼀些限制确保cookie不会被恶意使⽤,同
时不会占据太多磁盘空间,所以每个域的cookie数量是有限的。
cookie的组成有:名称(key)、值(value)、有效域(domain)、路径(域的路径,⼀般设置为全局:"\")、失效时间、安全标志(指定后,cookie
只有在使⽤SSL连接时才发送到服务器(https))。下⾯是⼀个简单的js使⽤cookie的例⼦:
⽤户登录时产⽣cookie:
document.cookie = "id="+result.data['id']+"; path=/";
document.cookie = "name="+result.data['name']+"; path=/";
document.cookie = "avatar="+result.data['avatar']+"; path=/";
使⽤到cookie时做如下解析:
var cookie = document.cookie;var cookieArr = cookie.split(";");var user_info = {};for(var i = 0; i < cookieArr.length; i++) {
(完整word版)Nodejs学习文档整理
(完整word版)Nodejs学习文档整理
Node.js部分内容整理
——该文档用于node.js基本功能、安装步骤和环境配置的学习以及交流
一、 Node。js内容简介
1、当前的服务器程序有什么问题?
在 Java和 PHP 这类语言中,每个连接都会生成一个新线程,每个新线程可能需要 2 MB 的配套内存。在一个拥有 8 GB RAM 的系统上,理论上最大的并发连接数量是 4,000 个用户.随着您的客户群的增长,如果希望您的 Web 应用程序支持更多用户,那么,您必须添加更多服务器。当然,这会增加服务器成本、流量成本和人工成本等成本。除这些成本上升外,还有一个潜在技术问题,即用户可能针对每个请求使用不同的服务器,因此,任何共享资源都必须在所有服务器之间共享。鉴于上述所有原因,整个
Web 应用程序架构(包括流量、处理器速度和内存速度)中的瓶颈是:服务器能够处理的并发连接的最大数量。也就是说,用户请求到来后,Java等语言会为其分配一个线程来处理,此时这个线程就只能处理该请求,并且需要一直维护该请求所需要的资源直到响应才会释放资源;如果并发量很大,就会造成后面的请求处于阻塞状态.
2、NodeJS如何解决上述问题?
NodeJS采用了不同的方式来处理请求。它每接收到一个请求就会触发一个事件,并且将该事件加入到事件队列中,紧接着又以同样的方式去处理下一个请求;这样能够保证每一个请求都被及时处理(“处理”:指被加入到事件队列的过程),不会阻塞后面的请求。同时NodeJS引擎会调度事件队列中的任务,执行这些任务,最后将结果响应给用户。
即更改连接到服务器的方式,每个连接会触发一个事件,NodeJS引擎会把该事件放入到事件队列中,而不是为每个连接分配一个OS线程及其配套内存空间。(注意:维护事件队列本身也是需要成本的,而(完整word版)Nodejs学习文档整理
且事件队列越长,得到响应的事件就越长,并发量上去还是会力不从心.)
百度统计代码
百度统计代码
百度统计代码
百度的数据是基于cookies的。当⼀个JS脚本被请求时,⼀个永久cookie将被保存在你的计算机中,作为你的⽤户ID.同时发现,参数EP从开
始时的0变为退出时的“7289% 2C115”。逃逸后,“7289115”表⽰2毫秒,即7.2秒和0.1秒。同时,LT参数(time,javascript:(newdate))。Gettime())在前两次请求hm.gif时是相同的。Rnd随机数每次都会改变。
可以发现浏览器总共向服务器发送了4个请求:
请求JS脚本。
加载后启动请求并传递参数
当退出页⾯时,发送⼀个请求并传递参数。与上述⽐较,发现EP参数发⽣了变化。⽐如下⾯的代码
本质上,此/h.js代码已引⼊页⾯。根据以下参数,此代码的内容将有所不同。 H.js?后⼀个参数是您在百度统计中的ID。
获取h.js代码时,百度统计信息将向您的浏览器写⼊⼀个名为“ HMACCOUNT”的cookie。 Cookie会在2038年到期,因此只要您不清除浏览
器Cookie,它就永远不会过期。
下载h.js之后,它将执⾏其脚本以获取⼀些与浏览器相关的信息并访问源。获取的信息包括屏幕尺⼨、颜⾊深度、闪存版本、⽤户语⾔等。
Js中fetch方法
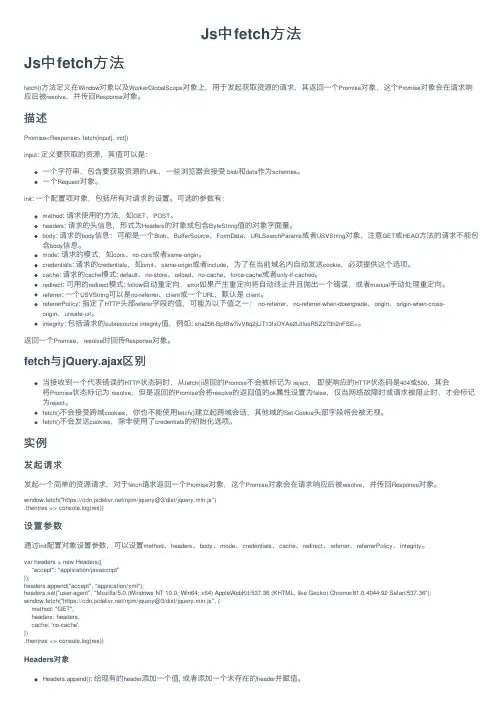
Js中fetch⽅法
Js中fetch⽅法
fetch()⽅法定义在
Window对象以及
WorkerGlobalScope对象上,⽤于发起获取资源的请求,其返回⼀个
Promise对象,这个
Promise对象会在请求响
应后被
resolve,并传回
Response对象。
描述
Promise fetch(input[, init])
input: 定义要获取的资源,其值可以是:
⼀个字符串,包含要获取资源的
URL,⼀些浏览器会接受
blob和
data作为
schemes。
⼀个
Request对象。
init: ⼀个配置项对象,包括所有对请求的设置。可选的参数有:
method: 请求使⽤的⽅法,如
GET、
POST。
headers: 请求的头信息,形式为
Headers的对象或包含
ByteString值的对象字⾯量。
body: 请求的
body信息:可能是⼀个
Blob、
BufferSource、
FormData、
URLSearchParams或者
USVString对象,注意
GET或
HEAD⽅法的请求不能包
含
body信息。
mode: 请求的模式,如
cors、
no-cors或者
same-origin。
credentials: 请求的
credentials,如
omit、
same-origin或者
include,为了在当前域名内⾃动发送
cookie,必须提供这个选项。
cache: 请求的
cache模式:
default、
no-store、
reload、
no-cache、
force-cache或者
only-if-cached。
redirect: 可⽤的
redirect模式:
follow⾃动重定向,
error如果产⽣重定向将⾃动终⽌并且抛出⼀个错误,或者
manual⼿动处理重定向。
referrer: ⼀个
USVString可以是
no-referrer、
client或⼀个
URL,默认是
client。
referrerPolicy: 指定了
混世魔王的技术博客?FlashCookieStuffing

混世魔王的技术博客?FlashCookieStuffing
⽤flash 来做Flash Cookie Stuffing 他是本地共享对象并不是基于浏览器的,所以⼀但插⼊,就永久存在。⽽且还具有可操作性、⽐普通HTTPCookies有着更⼤存储空间、更好的隐蔽性等优点。加上现在FlashPlayer已经成为互联⽹⽤户标配之⼀,不存在兼容性的问题。⼀般情况下,flash cookie保存在系统的如下位置,你可以去看看有没有被别⼈FlashCookie Stuffing:
C:\Documents and Settingsyourusername\Application Data\MacromediaFlash Player\SharedObjects
下⾯是⼀个Flash Cookie Stuffing 的程序编写。⾸先是基础建设,在Flash端,我们使⽤的是ActionScript3来编程,下⾯实现了⼀个基本的Flash Cookies存储的类,在接下来的过程当中,我们将通过这个类来实现对Flash Cookies的操作。当然,这⾥只是把流程以及关键的技术讲清楚,涉及到具体的操作,则需要您⾃⼰来实现。
123456789101112131415161718192021222324252627282930313233343536373839404142434445464748495051525354555657585960/**
Flash Cookie Stuffing
**/package laohan.flashcookie { //注:由于我没有装Flex,所以只好使⽤Flash CS3来嵌⼊。 //如果使⽤Flash Developer,则MovieClip这个包可以不包含。 import flash.display.MovieClip; import .SharedObject; import flash.external.ExternalInterface; public class myFlashCookie extends MovieClip {//如果使⽤Flex,可以不继承这个类。 private var cookieTimeOut:uint; private var cookieName:String; private var cookieSharedObj:SharedObject; private var currentCookie:Object; private var cookieValue:String; //构造函数。 public function myFlashCookie(cName:String = "hunsimowang", timeOut:uint=3600) { cookieName = cName; cookieTimeOut = timeOut; cookieSharedObj = SharedObject.getLocal(cName, "/" ); if(isCookieExist(cName)){//如果FlashCookies存在。 currentCookie = getCookies(cName); //调⽤JavaScript⾥的jsSetCookies⽅法来设置HTTPCookie ExternalInterface.call("jsSetCookies",{fcookie:currentCookie}); //trace(currentCookie); } } //到期删除Cookies public function clearTimeOut():void { var obj:* = cookieSharedObj.data.cookie; if(obj == undefined){ return; } for(var key in obj){ if(obj[key] == undefined || obj[key].time == undefined || isTimeOut(obj[key].time)){ delete obj[key]; } } cookieSharedObj.data.cookie = obj; cookieSharedObj.flush(); } //添加Cookies( key-value ) public function saveCookies(key:String, value:*):void { var today ate = new Date(); key = "key_"+key; value.time = today.getTime(); if(cookieSharedObj.data.cookie == undefined){ var obj:Object = {}; obj[key] = value; cookieSharedObj.data.cookie = obj; }else{ cookieSharedObj.data.cookie[key] = value; } cookieSharedObj.flush(); } //删除当前Cookies616263646566676869707172737475767778798081828384858687888990919293949596 public function removeCookies(key:String):void { if (isCookieExist(key)) { delete cookieSharedObj.data.cookie["key_" + key]; cookieSharedObj.flush(); } } //通过Key来获取Cookies值。 public function getCookies(key:String):Object{ return isCookieExist(key)?cookieSharedObj.data.cookie["key_"+key]:null; } //检查Cookies是否存在。 public function isCookieExist(key:String):Boolean{ key = "key_" + key; return cookieSharedObj.data.cookie != undefined && cookieSharedObj.data.cookie[key] != undefined; } //检查Cookies的到期时间 private function isTimeOut(time:uint):Boolean { var today ate = new Date(); return time + cookieTimeOut * 1000 < today.getTime(); } //取得Cookies的到期时间; public function getTimeOut():uint { return cookieTimeOut; } //取得Cookies名称。 public function getName():String { return cookieName; } //清除所有的Cookies值。 public function clearCookies():void { cookieSharedObj.clear(); } }}
JS跨域(Access-Control-Allow-Origin)前后端解决方案详解
JS跨域(Access-Control-Allow-Origin)前后端解决⽅案
详解
浏览器的同源安全策略
同源策略,它是由Netscape提出的⼀个著名的安全策略。现在所有⽀持JavaScript的浏览器都会使⽤这个策略。所谓同源是
指,域名,协议,端⼝相同。同源策略是浏览器的⾏为,是为了保护本地数据不被JavaScript代码获取回来的数据污染,因此
拦截的是客户端发出的请求回来的数据接收,即请求发送了,服务器响应了,但是⽆法被浏览器接收。
同源:协议 + 域名 + 端⼝。所以,怎么才算跨域呢?
什么是跨域
什么是跨域,简单地理解就是因为JavaScript同源策略的限制, 域名下的js⽆法操作或是域名下的对象。
更详细的说明可以看下表:
URL说明是否允许通信
/a.js
/b.js同⼀域名下允许
/lab/a.js
/script/b.js同⼀域名下不同⽂件夹允许
:8000/a.js
/b.js同⼀域名,不同端⼝不允许
/a.js
https:///b.js同⼀域名,不同协议不允许
/a.js
http://70.32.92.74/b.js域名和域名对应ip不允许
/a.js
/b.js主域相同,⼦域不同不允许
/a.js
/b.js同⼀域名,不同⼆级域名(同上)不允许(cookie这种情况下也不允许访问)
///a.js
/b.js不同域名不允许
特别注意两点:
关于H5的20道面试题及答案
关于H5的20道⾯试题及答案
1 DOCTYPE有什么作⽤?标准模式与混杂模式如何区分?它们有何意义?
告诉浏览器使⽤哪个版本的HTML规范来渲染⽂档。DOCTYPE不存在或形式不正确会导致HTML⽂档以混杂模式呈现。
标准模式(Standards mode)以浏览器⽀持的最⾼标准运⾏;混杂模式(Quirks mode)中页⾯是⼀种⽐较宽松的向后兼容的⽅式显⽰。2 HTML5为什么只需要写 ?
HTML5不基于SGML(Standard Generalized Markup Language 标准通⽤标记语⾔),因此不需要对DTD(DTD ⽂档类型定义)进⾏引⽤,但是需要DOCTYPE来规范浏览器⾏为。HTML4.01基于SGML,所以需要引⽤DTD。才能告知浏览器⽂档所使⽤的⽂档类型,如下:
3 ⾏内元素有哪些?块级元素有哪些? 空(void)元素有那些?
⾏内元素:a span img input select
块级元素:div ul ol li dl dt dd h1 p
空元素:
4 页⾯导⼊样式时,使⽤link和@import有什么区别?
相同的地⽅,都是外部引⽤CSS⽅式,区别:link是xhtml标签,除了加载css外,还可以定义RSS等其他事务;@import属于CSS范畴,只能加载CSS
link引⽤CSS时候,页⾯载⼊时同时加载;@import需要在页⾯完全加载以后加载,⽽且@import被引⽤的CSS会等到引⽤它的CSS⽂件被加载完才加载link是xhtml标签,⽆兼容问题;@import是在css2.1提出来的,低版本的浏览器不⽀持
link⽀持使⽤javascript控制去改变样式,⽽@import不⽀持
link⽅式的样式的权重⾼于@import的权重
import在html使⽤时候需要标签
5 ⽆样式内容闪烁(FOUC)Flash of Unstyle Content
@import导⼊CSS⽂件会等到⽂档加载完后再加载CSS样式表。因此,在页⾯DOM加载完成到CSS导⼊完成之间会有⼀段时间页⾯上的内容是没有样式的。
VueCli3构建TS项目的方法步骤
VueCli3构建TS项⽬的⽅法步骤
使⽤vue-cli3构建Typescript项⽬
import 和 require
require: 以同步的⽅式检索其他模块的导出 (开发)
import: 动态地加载模块 (⽣产)
相关⽂档:
vue-cli3
vue create project-name
, ⽣成⽬录结构:
│ .browserslistrc
│ .gitignore
│ .postcssrc.js // postcss 配置
│ babel.config.js
│ cypress.json
│ package.json // 依赖
│ README.md
│ tsconfig.json // ts 配置
│ eslint.json // eslint 配置
│ yarn.lock
│
├─public // 静态页⾯
│ │ favicon.ico
│ │ index.html
│ │ manifest.json
│ │ robots.txt
│ │
│ └─img
│ └─icons
│
├─src // 主⽬录
│ │ App.vue // 页⾯主⼊⼝
│ │ main.ts // 脚本主⼊⼝
│ │ registerServiceWorker.ts // PWA 配置
│ │ router.ts // 路由
│ │ shims-tsx.d.ts // 相关 tsx 模块注⼊
│ │ shims-vue.d.ts // Vue 模块注⼊
│ │ store.ts // vuex 配置
│ │
│ ├─assets // 静态资源
│ │ logo.png
│ │
│ ├─components // 组件
│ │ HelloWorld.vue
│ │
│ └─views // 页⾯
│ About.vue
│ Home.vue
│
└─tests // 测试⽤例
├─e2e
│ ├─plugins
│ │ index.js
│ ├─specs
│ │ test.js
【IT专家】如何使用cookie重定向到另一个页面
本文由我司收集整编,推荐下载,如有疑问,请与我司联系如何使用cookie重定向到另一个页面
如何使用cookie重定向到另一个页面[英]How to use cookies to redirect to another page How can I use cookies to redirect from main page to intro page, then go back from
intro page to main page ? And how to set cookies to allow people once ever 24h to see
intro page instead of everytime loading a main page ?
如何使用cookie从主页面重定向到介绍页面,然后从介绍页面返回到主页面?以
及如何设置cookie以允许人们曾经24小时看到介绍页面而不是每次加载主页? 1
For redirecting to another URL you should use window.location, not cookies
要重定向到另一个URL,您应该使用window.location,而不是cookie
window.location.replace(“stackoverflow”);window.location.href = “stackoverflow”;
See e.g. How to redirect to another webpage in JavaScript/jQuery?
参见例如如何在JavaScript / jQuery中重定向到另一个网页?
To set cookie you can use e.g.
要设置Cookie,您可以使用例如
function setCookie(cname, cvalue, exdays) { var d = new Date();